Por qué las webs corporativas son un objetivo fácil
¿Sabes cuánto tarda Google en detectar que tu web tiene malware? A veces menos de 24 horas. Y cuando lo detecta, Chrome enseña una pantalla roja de aviso a cualquiera que intente entrar, y en los resultados de búsqueda puede salir el aviso de que el sitio «puede haber sido pirateado». Tus clientes lo ven antes que tú.
La mayoría de empresas piensa que un hackeo solo le pasa a bancos o grandes marcas. En realidad, la seguridad web corporativa falla sobre todo en sitios pequeños: una clínica, una tienda online, una consultora con web hecha hace cinco años y sin ningún cambio desde entonces.
Los ataques automatizados no eligen víctima
Nadie entra a mano en tu servidor pensando «voy a atacar a esta empresa en concreto». Los ataques más comunes son bots que rastrean internet buscando versiones antiguas de WordPress, Joomla o plugins con fallos conocidos.
Si tu web coincide con ese patrón, el bot la marca y lanza el ataque en segundos, de forma automática. No importa si tienes 50 visitas al mes o 50.000.
El coste real de un hackeo para tu negocio
Cuando Google marca tu web como insegura, el tráfico de búsqueda cae casi de inmediato. Recuperar la confianza del buscador puede tardar semanas, incluso después de limpiar el sitio por completo.
Es uno de los ataques más típicos en tiendas WooCommerce: alguien inyecta código a través de un plugin de pagos sin actualizar. Los visitantes acaban redirigidos a webs de apuestas, Google avisa de que el sitio no es seguro y el tráfico se hunde mientras se limpia la web.
A eso hay que sumar el coste de la agencia o el técnico que limpia el desastre, casi siempre más caro que el mantenimiento que se saltó durante meses.
Qué es la seguridad web corporativa y qué la pone en riesgo
La seguridad web corporativa es el conjunto de medidas que protegen tu sitio frente a accesos no autorizados, robo de datos y modificaciones no deseadas. La seguridad de la página web de una empresa no es un producto que se instala una vez: es un proceso continuo, parecido a revisar las cerraduras de una oficina cada cierto tiempo.
Vulnerabilidades web más comunes
Casi todos los hackeos a webs empresariales entran por la misma puerta: software desactualizado. Las vulnerabilidades web más frecuentes son:
- Plugins o extensiones sin actualizar durante meses.
- Contraseñas de administrador cortas o reutilizadas en otros servicios.
- Formularios de contacto sin validación, usados para inyectar código.
- Ausencia de certificado SSL en el dominio.
- Permisos de usuario demasiado amplios en el panel de gestión.
Empresas especializadas en seguridad para WordPress, como Wordfence o Patchstack, documentan miles de vulnerabilidades nuevas cada año, y casi todas están en plugins, no en WordPress en sí. La mayoría se corrige con una actualización que casi nadie instala a tiempo.
Ciberseguridad para empresas más allá del antivirus
Muchos dueños de negocio confunden ciberseguridad para empresas con tener un antivirus en el ordenador de la oficina. El antivirus protege tu equipo, no tu web.
Tu sitio vive en un servidor, expuesto a internet las 24 horas. Necesita sus propias defensas: firewall de aplicación, copias de seguridad y un proceso de actualización que alguien revise de forma periódica.
Señales de que tu web ya ha sido hackeada
Muchos hackeos pasan desapercibidos durante semanas porque el atacante no borra nada, solo añade código oculto para redirigir tráfico o enviar spam. Estas son las señales más habituales.
Cambios que no reconoces en el panel
Usuarios administradores nuevos que nadie creó, plugins instalados que nadie recuerda haber añadido, o archivos con fecha de modificación reciente sin que tu equipo haya tocado nada.
A veces el ataque no se ve desde el ordenador: la web solo redirige a otra página cuando se entra desde el móvil, y te enteras por un cliente. La causa más común es una contraseña de administrador reutilizada de otro servicio que ya se filtró.
Caída de tráfico o avisos de Google
Search Console avisa cuando detecta contenido dañino o spam en tu dominio. Si empiezas a recibir avisos de «sitio pirateado» o notas una caída brusca de visitas sin motivo aparente, es momento de revisar el código.
Ignorar estos avisos agrava el problema: Google puede acabar retirando la web del índice hasta que se resuelva.
Y hay una parte legal que muchos desconocen: si el ataque ha podido exponer datos personales de tus clientes (los de los formularios, los pedidos, las cuentas), el RGPD te obliga a notificarlo a la Agencia Española de Protección de Datos en un máximo de 72 horas desde que lo sabes.
Cómo un diseño web profesional evita el hackeo
Un diseño web profesional no es solo estética. Prevenir ataques web sale siempre más barato que repararlos después de que ocurran.
Código limpio y actualizado desde el inicio
Un profesional serio elige pocos plugins, comprueba su reputación y evita herramientas abandonadas por sus desarrolladores. Menos piezas de software significan menos puertas de entrada.
Es frecuente encontrar webs con más de 30 plugins instalados y la mitad sin usar. Cada uno que se borra es una vía de entrada menos.
Certificado SSL y cifrado por defecto
Google marca como «no seguro» cualquier web sin certificado SSL en Chrome, el navegador más usado en España. Sin cifrado, los datos que un cliente introduce en un formulario de contacto o de pago viajan legibles por la red.
Un diseño profesional activa el SSL desde el primer despliegue, no como un parche añadido después de un aviso del navegador.
Y que se renueve solo. Los certificados tienen fecha de caducidad, y esa fecha se está acortando: desde marzo de 2026 duran como máximo unos 200 días, y el sector ha acordado bajarlos por fases hasta 47 días en 2029. Con certificados que hay que renovar cada pocas semanas, la renovación manual deja de ser una opción: tiene que ser automática (como hacen los de Let’s Encrypt en la mayoría de hostings).
Copias de seguridad automatizadas
Si algo falla, la copia de seguridad es lo que separa un susto de una catástrofe. Restaurar una web desde un backup reciente tarda minutos, reconstruirla desde cero, semanas.
Una web bien planteada guarda copias diarias o semanales, fuera del propio servidor, para que un ataque no destruya también las copias.
Mantenimiento web seguro: lo que nadie hace después de publicar
La mayoría de hackeos no ocurren el día del lanzamiento. Ocurren uno o dos años después, cuando nadie ha vuelto a tocar la web.
Actualizaciones periódicas de plugins y núcleo
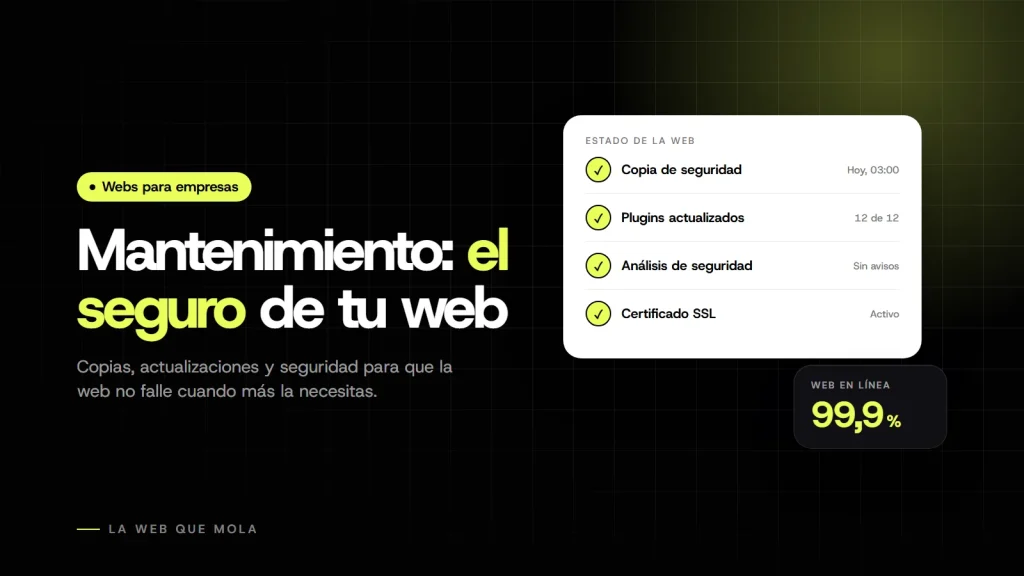
El mantenimiento web seguro incluye revisar y actualizar el gestor de contenidos, los plugins y el tema cada mes, no cada año. Cada actualización pendiente es una vulnerabilidad conocida y sin cerrar.
Monitorización y alertas tempranas
Un sistema de monitorización avisa si aparece un archivo sospechoso o un intento de acceso repetido al panel de administración. Detectarlo en horas, no en semanas, marca la diferencia entre limpiar un archivo y reconstruir la web entera.
Errores frecuentes que dejan la puerta abierta
Estos son los fallos que más veces encuentro al revisar una web corporativa:
- Usar «admin» como nombre de usuario del panel de gestión.
- Instalar plugins gratuitos sin revisar su última actualización.
- No tener ninguna copia de seguridad fuera del hosting.
- Ignorar los avisos de actualización durante meses.
- No revisar quién tiene acceso de administrador a la web.
- Reutilizar la misma contraseña en varios servicios.
- No activar la verificación en dos pasos para entrar al panel.
Ninguno de estos errores requiere un atacante con conocimientos avanzados. Un bot básico los encuentra solo.
Seguridad web corporativa: resumen y siguientes pasos
Un hackeo casi nunca es cuestión de mala suerte. Es la consecuencia de software desactualizado, contraseñas débiles y una web que nadie revisa desde que se publicó.
Evitar hackeo web pasa por tres frentes: un diseño construido con criterios de seguridad, un mantenimiento periódico y buenas prácticas de acceso para todo el equipo. La seguridad web corporativa no es un gasto puntual, es parte del coste real de tener una web que funcione.
En La Web Que Mola planteo cada proyecto pensando en proteger la web desde el primer día: código actualizado, SSL, copias de seguridad y un plan de mantenimiento que no depende de que te acuerdes tú. Si tu web actual no cumple ninguno de estos puntos, es buen momento para revisarla.
Si quieres una web para tu empresa sin arrastrar los riesgos de un sitio abandonado, hablemos de tu proyecto.